-
-
杭州贝安企业管理有限公司
- 咨询热线:许志芳
13396513322



热门搜索:

宁波ISO27001认证多少钱
在数字化浪潮席卷全球的今天,信息安全已成为企业生存与发展的生命线。无论是跨国合作、供应链准入,还是内部风险管控,信息安全管理体系的建立与认证,正被越来越多的宁波企业提上日程。ISO27001作为国际公认的信息安全管理标准,其认证费用自然成为众多企业决策者关注的焦点。然而,“多少钱”这个问题并没有一个放之四海而皆准的答案,它背后牵涉的是企业规模、业务复杂度、现有管理基础以及所选择的咨询服务机构等多重变量。本文将从费用构成、影响因素以及如何选择专业咨询服务等角度,为宁波地区有意向推进ISO27001认证的企业提供一份清晰的参考。
一、ISO27001认证费用为何难以“一口价”
许多企业在初次接触ISO27001认证时,往往希望得到一个明确的报价数字。但实际上,认证费用并非标准化商品,其价格区间跨度较大。这主要是因为ISO27001认证的核心在于“风险管理”与“体系适配”,而非简单的文件模板套用。认证机构在评估费用时,通常会考量以下几个关键维度:
首先是企业的人员规模与场所数量。ISO27001认证审核通常按审核人日计费,人数越多、涉及的信息处理场所越分散,所需审核时间越长,费用自然相应增加。其次是业务的信息化程度与敏感数据类别。一家纯粹的传统制造企业与一家涉及大量客户隐私数据、云计算服务或金融交易的企业,其信息资产的重要性和风险等级截然不同,体系建设的复杂度和审核深度也会有显著差异。再者是企业现有管理基础。若企业已建立较为规范的文档管理体系或曾通过其他管理体系认证,咨询与认证的推进效率会更高,整体投入相对可控;反之,若从零开始,则需要更多的前期辅导与体系建设工作。
此外,认证机构的选择也会影响较终费用。不同认证机构在品牌影响力、审核严谨度、行业认可度等方面存在差异,其收费策略自然不同。但需要提醒的是,企业在关注价格的同时,更应重视认证证书的含金量与市场认可度,避免因单纯追求低价而选择不规范的认证路径,较终得不偿失。
二、咨询服务的价值:不仅仅是“跑腿办证”
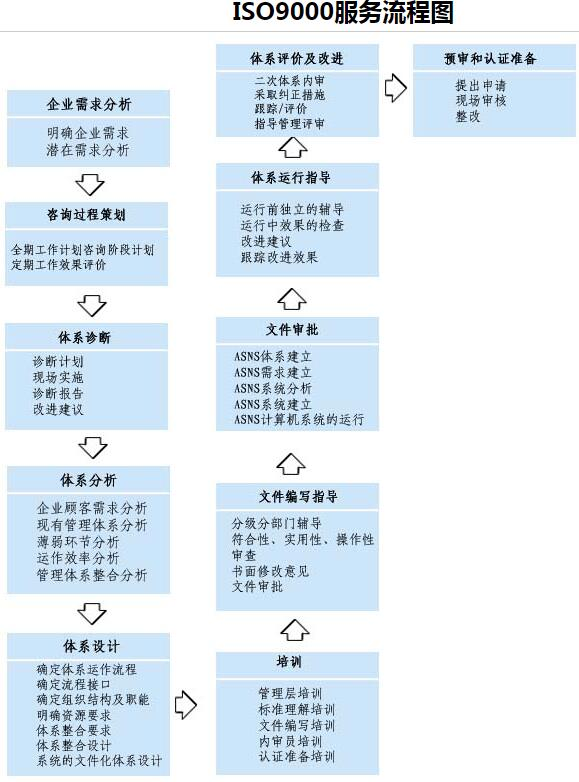
在ISO27001认证过程中,许多企业会选择引入专业的认证咨询机构协助推进。这并非仅仅为了“省事”,而是因为信息安全管理体系的建设涉及风险评估、控制措施选择、适用性声明编制、内部审核、管理评审等一系列专业环节。一家经验丰富的咨询机构,能够帮助企业精准识别信息资产、科学评估风险、合理设计控制措施,并确保体系文件与实际运营深度融合,而非“两张皮”。
以杭州贝安企业管理有限公司为例,其服务范围涵盖ISO27001信息安全管理体系认证咨询在内的多项国际标准认证咨询。该公司拥有由资深咨询师组成的技术团队,能够为企业提供专业、权威的认证咨询服务。在长期实践中,其服务过众多行业的企业客户,积累了丰富的案例经验,并与权威认证机构保持长期良好的合作关系。对于宁波地区企业而言,选择这样一家具备广泛资源与专业能力的咨询机构,意味着在认证路径规划、审核要点把握、不符合项整改等方面能够获得更具针对性的支持,从而在合理控制成本的同时,提升认证效率与体系建设的实效性。
四、如何理性看待“多少钱”与“值不值”
三、影响宁波企业ISO27001认证投入的典型因素
结合宁波地区的产业特点,我们可以进一步分析影响认证投入的具体因素。宁波作为制造业与外贸重镇,大量企业涉及跨境业务与供应链合作。对于这类企业而言,ISO27001认证往往不仅是内部管理提升的需要,更是满足客户要求、进入国际市场的“通行证”。此类企业在认证过程中,通常需要重点关注与客户相关的信息交互安全、供应链信息保护以及跨境数据流动的合规性,体系建设的侧重点不同,咨询与审核的工作量自然有所区别。
而对于信息技术类、软件开发类或数据处理类企业,其信息资产以代码、数据库、云平台为主,风险评估的颗粒度更细,控制措施的技术性更强,认证审核中对技术层面的查验也更为深入。这类企业在选择咨询服务时,更需要咨询团队具备相应的技术理解能力与行业经验。
此外,企业自身的重视程度与资源投入意愿也直接影响较终花费。若企业高层充分重视,内部配备专人对接,咨询与认证过程衔接顺畅,整体周期与费用均可得到较好控制;反之,若内部配合度低、沟通成本高,则可能产生额外的沟通与重复工作量,间接推高整体投入。
在探讨宁波ISO27001认证多少钱这一问题时,企业不妨将视角从单纯的“费用支出”转向“价值回报”。一套真正落地运行的信息安全管理体系,能够帮助企业系统性地识别与管控信息风险,减少因数据泄露、网络攻击或操作失误带来的潜在损失,同时提升客户信任度与市场竞争力。认证证书本身是外在体现,而体系运行带来的管理规范化与风险可控化,才是更深层的收益。
因此,企业在询价与决策时,建议重点关注咨询机构能否提供以下支持:是否能够结合企业实际业务进行风险评估而非套用模板;是否具备同行业或相似规模企业的服务经验;是否能够在体系运行阶段提供持续的辅导与改进建议;是否与权威认证机构保持顺畅的合作渠道。这些因素看似不直接体现在报价单上,却深刻影响着认证的实际效果与长期价值。
五、结语
综上所述,宁波ISO27001认证的费用并非一个孤立的数字,而是企业规模、业务特性、管理基础与服务选择共同作用的结果。对于有意推进认证的企业而言,与其执着于寻找一个“较低价”,不如将精力放在选择一家专业、务实、具备丰富经验的咨询服务机构上,通过深入沟通明确自身需求与体系范围,进而获得科学合理的投入方案。杭州贝安企业管理有限公司以“助力企业提升管理水平和国际竞争力”为使命,凭借专业的团队、丰富的经验和广泛的资源,可为宁波及周边地区企业提供包括ISO27001在内的全方位认证咨询服务,帮助企业在信息安全管理的道路上走得更加稳健、高效。在数字化竞争日益激烈的当下,一笔合理且有效的认证投入,换来的将是一张通往更广阔市场的信任名片,以及一套护航企业长远发展的安全基石。