-
-
杭州贝安企业管理有限公司
- 咨询热线:许志芳
13396513322



热门搜索:
绍兴ISO27001认证代理
在数字化浪潮席卷全球的今天,信息已经成为企业较核心的资产之一。无论是客户资料、财务数据、研发成果,还是供应链信息、员工档案,一旦发生泄露、篡改或丢失,都可能给企业带来难以估量的损失。尤其是在绍兴这样民营经济活跃、制造业与外贸业并重的城市,越来越多的企业开始意识到:信息安全不仅是技术问题,更是管理问题、信誉问题,甚至是生存问题。而ISO27001信息安全管理体系认证,正是帮助企业系统化解决这一问题的国际通行标准。
作为一家致力于为企业提供全方位认证咨询服务的专业机构,我们深知绍兴企业在信息安全领域的需求与挑战。今天,我们就来聊一聊ISO27001认证的意义、流程,以及如何通过专业的代理服务,让企业少走弯路、高效获证。
一、为什么绍兴企业需要ISO27001认证?
绍兴的企业类型多样,既有深耕本土的制造企业,也有面向全球市场的外贸公司,还有快速成长的科技型中小企业。不同规模、不同行业的企业,在信息安全方面面临的痛点也各不相同。例如,外贸企业需要向海外客户证明自身具备保护商业数据的能力;制造企业需要确保生产控制系统和供应链信息不被恶意攻击;科技公司则要守护核心算法与知识产权。ISO27001认证恰恰提供了一套国际认可的管理框架,帮助企业从制度、流程、技术、人员等多个维度建立防线。
更重要的是,ISO27001认证并非一纸空文。它要求企业建立完整的信息安全管理体系,包括风险评估、安全策略、访问控制、加密管理、业务连续性计划等。通过认证的过程,企业能够真正梳理自身的信息资产,发现潜在漏洞,并建立持续改进的机制。这对于提升企业整体管理水平、增强客户信任、满足招投标要求、拓展国际市场,都具有实实在在的价值。
二、ISO27001认证的常见难点
许多绍兴企业在初次接触ISO27001时,往往会感到无从下手。标准条款繁多,涉及组织环境、领导作用、策划、支持、运行、绩效评价、改进等多个章节,需要编写大量体系文件,还要进行内部审核和管理评审。如果仅靠企业自身摸索,不仅耗时费力,还容易因为理解偏差导致反复整改,甚至影响认证进度。
此外,不同认证机构的审核风格和侧重点也有所不同。企业如果缺乏经验,可能在文件准备、现场审核、不符合项整改等环节遇到障碍。这时候,选择一家专业、可靠、熟悉本地企业特点的认证代理机构,就显得尤为重要。
三、专业代理服务能为企业带来什么?
我们作为一家拥有多年认证咨询经验的专业机构,始终以“助力企业提升管理水平和国际竞争力”为使命,为绍兴及周边地区的企业提供ISO27001认证代理服务。我们的优势体现在以下几个方面:
第一,强大的技术团队。公司拥有一支由资深咨询师组成的顾问队伍,他们不仅熟悉ISO27001标准的较新版本,还具备丰富的行业实践经验,能够针对企业的实际情况,量身定制体系建设方案,避免“一刀切”式的模板化服务。
第二,丰富的行业经验。我们服务过众多行业的企业客户,积累了大量的案例和经验。无论是制造业、外贸业、信息技术业,还是物流、服务等行业,我们都能快速理解企业的业务特点和信息安全需求,帮助企业将标准要求与日常运营有机融合。
第三,广泛的合作资源。我们与世界上权威的认证机构及相关实验室保持长期、良好的合作关系,能够为企业提供便捷、高效的认证服务。从前期咨询、体系建立、文件编写、内部审核,到认证申请、现场审核、后续维护,我们提供全流程的陪伴式支持,让企业省心、省力、省时。
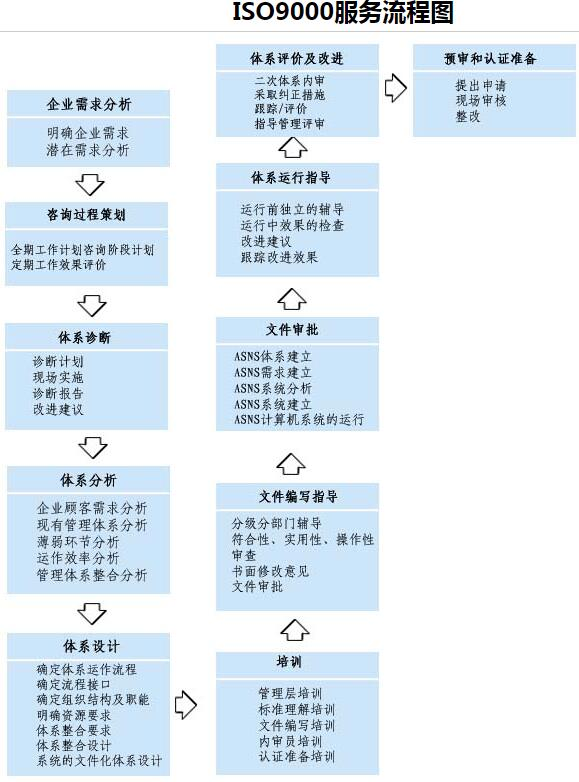
四、ISO27001认证代理的服务流程
通常,我们的代理服务会按照以下步骤展开:
首先是前期调研与诊断。顾问团队会深入了解企业的组织架构、业务流程、信息系统、现有管理制度等,识别信息资产和风险点,明确认证范围。
其次是体系策划与文件编制。根据ISO27001标准要求,结合企业实际,协助编写信息安全手册、程序文件、作业指导书及记录表格,确保体系文件既符合标准,又具备可操作性。
第三是体系运行与内部审核。指导企业按照体系文件运行,开展信息安全培训,提升全员意识。同时组织内部审核和管理评审,发现问题并及时整改。
第四是认证审核与后续服务。协助企业向认证机构提交申请,配合现场审核,对审核中发现的不符合项进行关闭。获证后,我们还会提供持续的维护建议,帮助企业应对年度监督审核和再认证。
五、选择我们,让信息安全成为企业的竞争力
在绍兴这片充满活力的创业热土上,企业之间的竞争早已从单纯的产品竞争,扩展到管理能力、品牌信誉、合规水平的综合竞争。ISO27001认证不仅是一张证书,更是企业向客户、合作伙伴展示自身信息安全保障能力的权威凭证。它能够帮助企业在国际市场上赢得更多信任,在招投标中占据优势,在供应链合作中树立专业形象。
我们深知,每一家绍兴企业都有其独特的发展阶段和管理基础。因此,我们始终坚持“一企一策”的服务理念,不套用模板,不追求短期速成,而是真正帮助企业建立起适合自身的信息安全管理体系。我们的目标,是让认证过程成为企业提升管理水平的契机,让信息安全成为企业可持续发展的坚实底座。
如果您正在考虑ISO27001认证,却担心流程复杂、经验不足,不妨与我们联系。作为专业的绍兴ISO27001认证代理,我们将以严谨的态度、专业的能力、务实的作风,陪伴您走好认证的每一步。让我们携手,为企业的信息安全筑起一道可靠的防线,为企业的长远发展注入一份确定的保障。